
详细介绍
工具简介
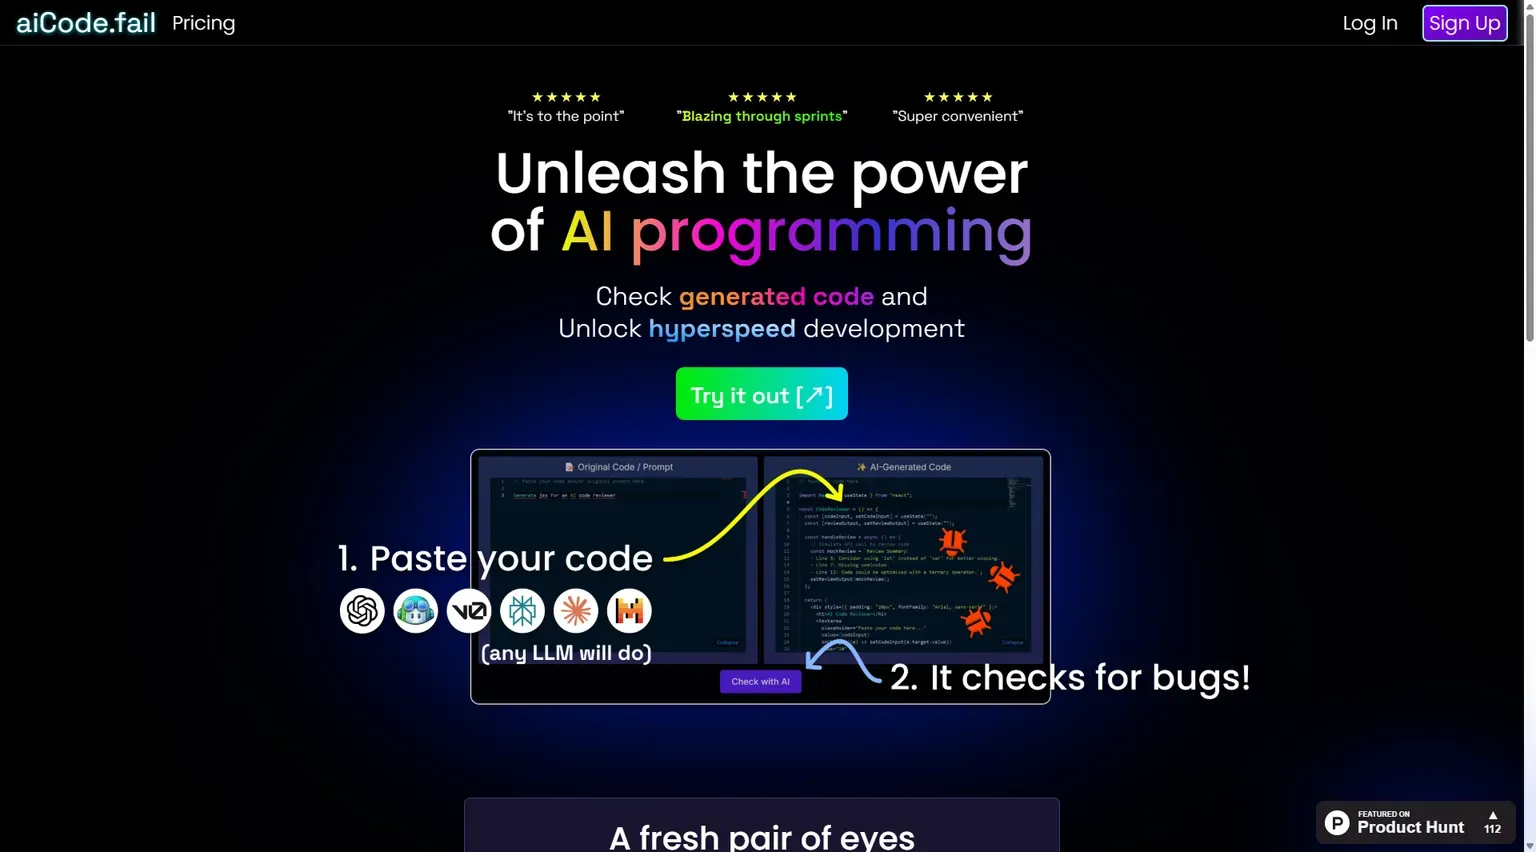
aiCode.fail 是一款由 RT Indianapolis Holdings, LLC 推出的 AI 代码检查工具,定位为“AI 代码检查器”,核心能力集中在两个方向:幻觉检测(Hallucination Detection)与安全漏洞扫描(Security Check)。随着 ChatGPT、Claude、Gemini 等大语言模型被广泛用于代码生成,开发者面临一个新问题:AI 写出的代码看起来合理,却可能引用不存在的函数、编造不存在的库、误解 API 参数,甚至引入安全风险。aiCode.fail 正是为解决这一痛点而生。
官网对产品的描述颇具画面感:“GPTs rarely recognize their mistakes. That's why we've refined an LLM to analyze code from a new perspective, outside the context of the original chat.” 意思是,GPT 类模型很少能识别自己的错误,因此 aiCode.fail 精调了一个 LLM,让它跳出原始对话上下文,以全新的视角审视代码。这种“换一双眼睛”(A fresh pair of eyes)的思路,是产品最核心的方法论。
从产品形态看,aiCode.fail 是一个纯 Web 工具,用户通过浏览器即可访问官网并使用。它内置 Monaco Editor(VS Code 同款编辑器内核),提供代码粘贴、检查、结果输出与一键复制等完整流程。官网明确表示:支持任意编程语言,且代码不会被编译,这意味着它可以直接对源代码文本做静态层面的智能分析,而不依赖具体语言的运行环境,降低了使用门槛,也避免了代码执行带来的额外风险。
主要功能
幻觉检测
幻觉检测是 aiCode.fail 的招牌功能。大模型在生成代码时,常出现“看似正确实则虚构”的内容,例如调用一个不存在的第三方库函数、使用某个框架中并未提供的参数、把不同版本的 API 混用等。aiCode.fail 通过独立于原始对话上下文的 LLM 分析,重新审视代码中的符号引用、函数签名、依赖关系与逻辑一致性,帮助开发者识别这些“AI 幻觉”。官网将其列为所有付费计划均包含的核心能力。
安全漏洞扫描
安全检测(Security Check)是另一项基础能力。AI 生成的代码可能无意中引入注入风险、不安全的依赖调用、敏感信息硬编码、权限校验缺失等问题。aiCode.fail 在检查流程中对代码进行安全层面的扫描,帮助开发者在代码进入生产环境前发现潜在隐患。对于缺乏安全审计经验的独立开发者和小团队而言,这一功能尤其实用。
加速调试
官网将“Accelerate debugging”列为三大价值之一。通过快速定位幻觉与安全问题,开发者不必在运行时报错后反复回溯 AI 对话记录,而是可以在编码阶段就获得一份独立的“第二意见”,从而缩短调试周期。官网用户评价中出现的“It's to the point”“Blazing through sprints”“Super convenient”等短语,也从侧面反映了产品在提升开发节奏方面的定位。
Monaco Editor 编辑体验
产品内置 Monaco Editor,这是微软开源、被 VS Code 采用的编辑器内核,具备语法高亮、代码折叠、多光标等基础能力。用户可以直接在网页中粘贴或编写代码,无需本地安装任何插件。对于习惯 VS Code 的开发者来说,操作体验较为熟悉。
一键复制输出
付费计划提供“Instantly Copy Output”能力,检查完成后可一键复制分析结果,便于粘贴到工单、聊天窗口或代码注释中。这一细节设计体现了产品面向实际工作流的考虑。
不限次审计
免费版提供“Limited Audits”(有限次数的审计),而年付与月付计划均提供“Unlimited Audits”(不限次数审计)。对于高频使用 AI 编程的开发者,不限次数意味着可以把它当作日常代码提交前的常规检查环节。
价格与计划
aiCode.fail 采用订阅制,共三档:
| 计划 | 价格 | 核心权益 |
|---|---|---|
| Free(免费版) | 0 美元/月 | 支持所有 LLM、Monaco Editor、安全检查、幻觉检测、有限次数审计 |
| Annual(年付版) | 5 美元/月(按年一次性支付) | 支持所有 LLM、14 天免费试用、Monaco Editor、安全检查、幻觉检测、即时复制输出、不限次数审计,节省 40% |
| Monthly(月付版) | 9 美元/月 | 支持所有 LLM、14 天免费试用、Monaco Editor、安全检查、幻觉检测、即时复制输出、不限次数审计 |
可以看到,年付方案相比月付节省约 40%,且两档付费计划均提供 14 天免费试用,用户可以先体验再决定。免费版足以让新用户验证产品是否适合自己的工作流。
使用方法
- 访问官网:打开 https://aicode.fail,可选择注册账号或直接登录。
- 粘贴代码:在 Monaco Editor 中粘贴由 AI 生成的代码,支持任意编程语言。
- 发起检查:触发审计流程,系统会从幻觉与安全两个维度分析代码。
- 查看结果:阅读分析报告,定位可疑的函数引用、依赖问题或安全风险。
- 复制与修复:付费用户可一键复制输出,回到原开发环境进行修正。
整个流程无需编译代码,也无需配置运行环境,适合在 AI 对话与本地开发之间快速切换的场景。
产品优势与局限
优势方面,aiCode.fail 的差异化在于“跳出上下文”的检查视角——它不复用生成代码时的对话历史,而是独立分析,这有助于发现模型自我一致性偏差导致的错误。其次,支持任意语言且不编译代码,通用性强、隐私顾虑相对较低。再次,定价亲民,年付 5 美元/月的门槛对个人开发者友好。
局限方面,作为一款较新的工具,其公开资料与用户案例仍然有限,实际检测准确率有待更多实践验证;同时它目前仅提供 Web 端,没有 IDE 插件或命令行工具,无法深度嵌入开发者的本地工作流;此外,它聚焦于代码审查环节,不提供代码生成、补全等能力,需要与其它 AI 编程工具配合使用。
应用场景
- AI 辅助编程后的提交前检查:把 AI 生成的函数或模块粘贴进来,快速排查幻觉引用。
- 开源代码引入前的安全初筛:对来源不明的代码片段做基础安全检查。
- 教学与代码评审:帮助初学者理解 AI 代码中常见的错误模式。
- 独立开发者与小团队的质量守门:在缺乏专职安全审计的情况下增加一道防线。
核心功能
优缺点分析
适用人群
常见问题


