
详细介绍
工具简介
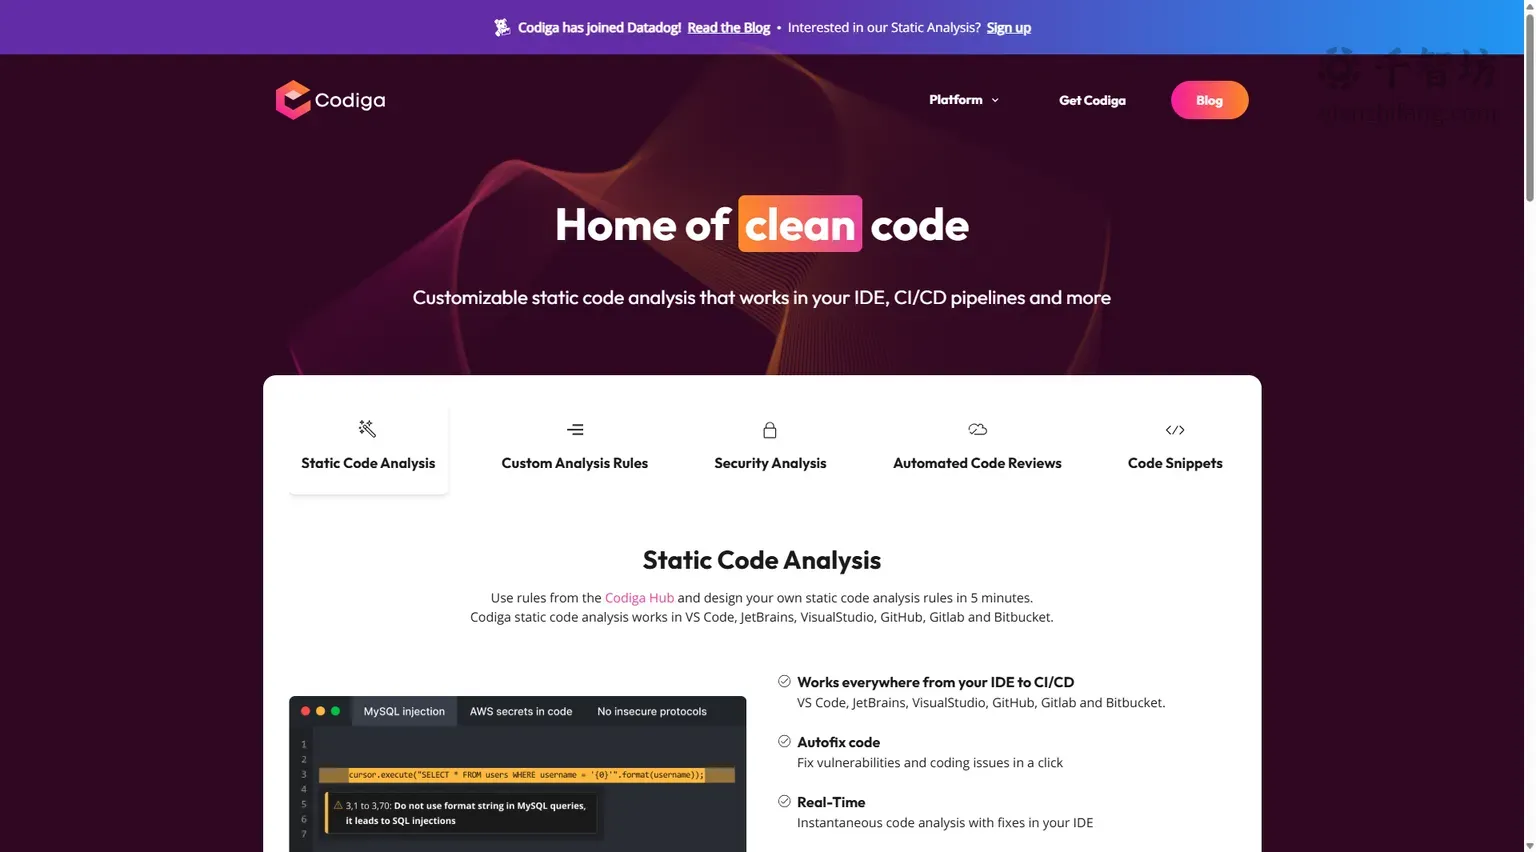
Codiga 是一款专注于静态代码分析与代码质量保障的开发工具,其核心理念可以概括为“让干净的代码触手可及”。它通过在开发者最熟悉的 IDE 环境以及 CI/CD 流水线中嵌入实时分析能力,帮助团队在编码阶段就发现潜在问题,而不是等到代码合并或上线后才追悔莫及。Codiga 最大的特色在于高度可定制的分析规则——用户既可以直接使用 Codiga Hub 中预置的规则集,也可以在浏览器中花费不到 5 分钟创建属于自己的代码分析规则,并将这些规则在团队内部共享,从而统一代码规范、提升整体代码质量。
值得一提的是,Codiga 已被知名可观测性与安全平台 Datadog 收购,官网首页明确显示“Codiga has joined Datadog!”的公告,并引导对静态分析感兴趣的用户进行注册。这一背景意味着 Codiga 的技术能力与 Datadog 的生态正在融合,对于关注代码安全与运行时监控一体化的团队而言具有额外的吸引力。不过也有用户反馈,该工具在 VS Code 插件市场中的可见性出现过变化,提示使用者需留意官方渠道的最新获取方式。
主要功能
静态代码分析与自定义规则
Codiga 的静态代码分析能力覆盖了从 IDE 到 CI/CD 的完整链路。它支持 VS Code、JetBrains 系列 IDE、VisualStudio 等主流开发环境,同时也深度集成 GitHub、GitLab 和 Bitbucket 等代码托管平台。这意味着开发者无论是在本地编写代码,还是在提交合并请求时,都能获得一致的规则检查体验。更具价值的是其规则定制能力:用户可以在浏览器中通过 Codiga Hub 创建、测试并分享新的代码分析规则,整个过程号称 5 分钟内即可完成。团队可以将规则和规则集在内部共享,确保所有成员遵循统一的编码标准,从而系统性地提升代码质量。
安全分析与自动修复
在安全层面,Codiga 聚焦于业界公认的安全标准,覆盖 OWASP Top 10、MITRE CWE 以及 SANS/CWE Top 25 等常见漏洞分类。它能够实时识别代码中的安全风险与编码问题,并提供一键自动修复能力,让开发者无需手动逐行排查即可快速消除漏洞。这种“实时分析 + 即时修复”的组合,大幅缩短了从发现问题到解决问题的路径,尤其适合在快速迭代的开发节奏中保障代码安全底线。
代码片段管理
除了分析与审查,Codiga 还提供代码片段(Code Snippets)功能,帮助开发者沉淀和复用常用代码。结合其规则共享机制,团队可以将最佳实践以规则和片段的形式固化下来,减少重复劳动,提升协作效率。
使用方法
使用 Codiga 的流程相对直观:首先,开发者可以从官网的“Get Codiga”入口获取工具,并按照指引安装对应 IDE 的插件或在代码托管平台中启用集成;其次,在 Codiga Hub 中浏览并启用预置规则集,或进入 Playground 创建自定义规则,通过示例代码测试规则是否按预期触发;然后,在日常编码中即可在 IDE 内实时看到分析结果与修复建议,点击即可自动修复;最后,在 CI/CD 环节配置 Codiga 检查,确保合并请求符合团队规范。对于希望统一团队规范的负责人,还可以将规则集共享给团队成员,形成标准化的代码审查流程。
产品优势
Codiga 的优势主要体现在三个方面。其一是覆盖面广:同一套规则可以贯穿 IDE、代码托管平台与 CI/CD,避免不同环节标准不一致。其二是可定制性强:自定义规则门槛低、速度快,并支持团队共享,适合有特定规范诉求的工程团队。其三是安全导向明确:直接对标 OWASP、CWE、SANS 等权威标准,并提供自动修复,降低了安全治理的实施成本。此外,被 Datadog 收购的背景也为其后续与监控、安全生态的联动留下了想象空间。
应用场景
- 个人开发者日常编码:在 IDE 中实时获得问题提示与一键修复,减少调试时间。
- 团队代码规范统一:通过共享规则集,让所有成员遵循同一套质量标准。
- 安全左移实践:在提交和合并阶段拦截 OWASP Top 10 等常见漏洞。
- CI/CD 质量门禁:在流水线中自动执行静态分析,防止问题代码进入主干。
总体而言,Codiga 适合那些重视代码质量与安全、并希望将检查能力嵌入开发全流程的团队。尽管其插件获取渠道和后续产品形态可能随 Datadog 整合而调整,但其“可定制静态分析 + 实时修复”的核心思路,仍然是现代软件工程中值得关注的一类实践。
核心功能
优缺点分析
适用人群
常见问题


